Bir çalışan mesai dışında ofise gelmek istediğinde, kiracıya anahtar teslim etmek gerektiğinde veya temizlik personeline yalnızca belirli saatlerde giriş izni tanımlanacağında fiziksel anahtarlar kontrolü zayıflatır. Mobil erişim yetkisi verme, kapı anahtarını çoğaltmadan ve yerinde bulunmadan giriş izinlerini yönetmeyi mümkün kılar. Doğru kurgulanan sistemde kimin, hangi kapıya, ne zaman ve ne kadar süreyle erişebileceği yönetici tarafından belirlenir.
Akıllı kilitler ve mobil uygulama bağlantılı elektronik kapı kolları, erişim yönetimini günlük operasyonun doğal bir parçasına dönüştürür. Ancak bu kolaylık, yalnızca yetkiler doğru tanımlandığında gerçek bir güvenlik avantajına dönüşür. Tek bir kalıcı dijital anahtar paylaşmak yerine kullanıcı, kapı ve zaman bilgilerini ayrı ayrı yönetmek gerekir.
Mobil erişim yetkisi verme ne sağlar?
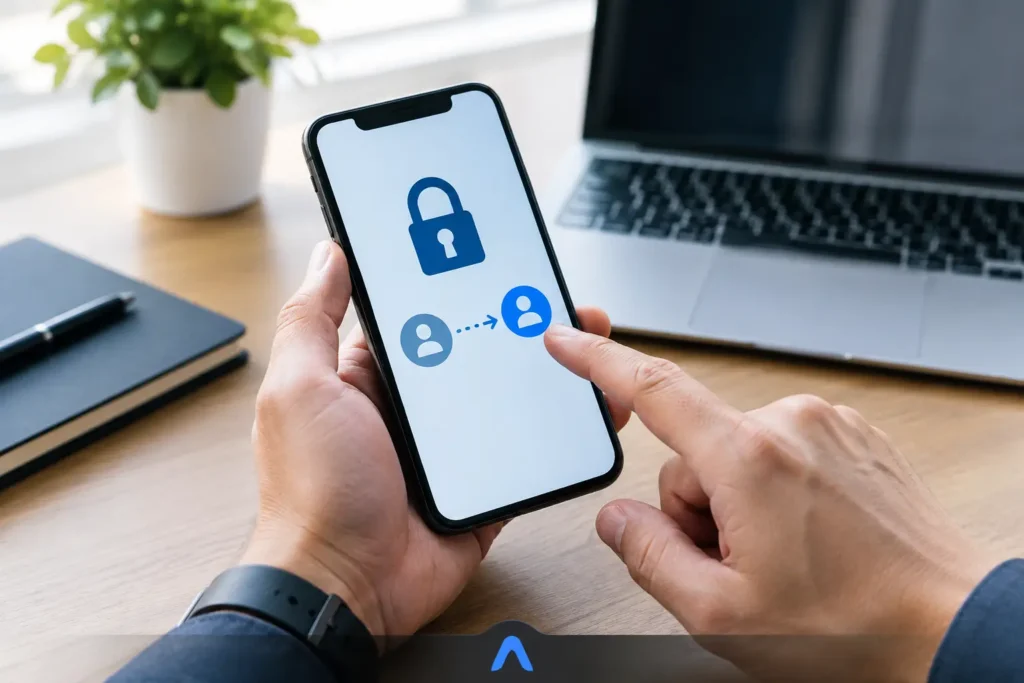
Mobil erişim, yetkili kullanıcının telefonundaki uygulama üzerinden kapıyı açabilmesini sağlayan dijital erişim yöntemidir. Sistemin teknik yapısına göre bağlantı Bluetooth, Wi-Fi, ağ geçidi veya bulut tabanlı yönetim üzerinden kurulabilir. Bazı çözümler telefon kapıya yakınken çalışırken, bazıları internet bağlantısı sayesinde uzaktan kapı açma ve yetki tanımlama imkanı sunar.
Buradaki temel fark, kapının yalnızca açılması değildir. Yönetici, erişimi kullanıcı bazında sınırlandırabilir; belirli tarih aralıkları, günler veya saatler için izin oluşturabilir. Yetki süresi bittiğinde erişim otomatik olarak sona erer. Böylece geçici ziyaretler için anahtar toplama, anahtar iadesini takip etme veya kilit silindiri değiştirme ihtiyacı önemli ölçüde azalır.
Konutlarda bu yapı; çocuklar, aile büyükleri, yardımcı personel, misafirler ve kısa süreli kiracıların girişini düzenler. Ofislerde çalışan, taşeron, danışman ve ziyaretçi erişimlerini ayırmaya yardımcı olur. Otel, rezidans ve ticari projelerde ise oda, ortak alan, teknik hacim ve personel bölümleri için farklı erişim politikaları uygulanabilir.
Yetki tanımlamadan önce erişim planı oluşturun
Mobil uygulamada birkaç saniyede yetki gönderebilmek, her yetkinin aynı şekilde verilmesi gerektiği anlamına gelmez. Önce binadaki kapıları ve kullanıcı gruplarını sınıflandırmak, sonradan oluşabilecek güvenlik açıklarını önler.
Örneğin bir ofiste ana giriş, yönetici odaları, arşiv, depo ve teknik oda aynı erişim seviyesinde olmamalıdır. Depo sorumlusunun teknik odaya, dış kaynaklı bakım ekibinin ise arşiv alanına erişmesi gerekmeyebilir. Ev kullanımında da dış kapı, bahçe kapısı, garaj ve özel odalar için tek bir geniş yetki yerine ihtiyaca uygun erişimler tanımlanmalıdır.
Yetki planında üç soru yeterince açıklayıcıdır: Bu kişi hangi kapıdan geçecek, hangi zaman aralığında geçecek ve erişime ne kadar süre ihtiyaç duyacak? Bu sorular net değilse kalıcı izin vermek yerine kısa süreli bir yetki oluşturmak daha güvenlidir.
Kullanıcı türüne göre yetki seçimi
Sürekli kullanıcılar için kalıcı erişim mantıklı olabilir. Ev sahibi, aile bireyi veya tam zamanlı çalışan buna örnektir. Buna karşılık misafir, kurye, teknik servis veya temizlik personeli için tarih ve saat sınırlı erişim daha doğru bir tercihtir.
Bazı uygulamalarda tek kullanımlık veya belirli sayıda kullanımla sınırlı erişim kodları da oluşturulabilir. Bu seçenek, anahtar tesliminin mümkün olmadığı kısa ziyaretler için işlevseldir. Yine de giriş kodunun mesajlaşma uygulamalarında kontrolsüz biçimde iletilmesi risk yaratabilir. Kullanıcı adına tanımlı, süresi belli mobil yetki daha iyi takip imkanı sunar.
Mobil erişim yetkisi verme adımları
Uygulama ekranları ürün modeline göre değişse de temel işlem sırası benzerdir. Yetki verecek kişinin sistemde yönetici olarak tanımlanmış olması gerekir. Yönetici hesabı, tüm kullanıcıları ve kapı ayarlarını değiştirebildiği için güçlü bir parola ve mümkünse ek hesap doğrulamasıyla korunmalıdır.
İlk olarak kilidin uygulamaya ve gerekiyorsa internete doğru şekilde bağlı olduğu kontrol edilir. Sadece Bluetooth ile çalışan bir kilitte uzaktan yetki yönetimi, kullanıcının veya yöneticinin kapıya yakın olmasını gerektirebilir. Wi-Fi ya da uyumlu bir ağ geçidi bulunan sistemlerde ise yetki tanımlama ve kayıt takibi uzaktan yapılabilir. Satın alma aşamasında bu farkı değerlendirmek gerekir; her mobil bağlantılı kilit aynı uzaktan yönetim kabiliyetine sahip değildir.
Ardından uygulamada ilgili kapı seçilir ve kullanıcı ekleme alanına girilir. Kullanıcının telefon numarası, e-posta adresi veya uygulama hesabı üzerinden davet gönderilebilir. Yetki türü seçildikten sonra başlangıç ve bitiş zamanı tanımlanır. İşletmelerde vardiya düzeni varsa yalnızca belirli günleri ve mesai saatlerini kapsayan bir plan oluşturmak daha doğru olur.
Son aşamada kullanıcıya gönderilen davetin kabul edilip edilmediği doğrulanmalıdır. Yetkinin gönderilmiş görünmesi, telefon değişikliği, uygulama kurulumu veya bildirim ayarları gibi nedenlerle kullanıcının gerçekten kapıyı açabildiği anlamına gelmeyebilir. Kritik erişimlerde ilk kullanımın kontrollü biçimde test edilmesi faydalıdır.
Süreli yetki neden kalıcı erişimden daha güvenlidir?
Geçici ihtiyaçlar için kalıcı erişim tanımlamak, akıllı giriş sistemlerinin sunduğu kontrol avantajını azaltır. İş ilişkisi bittiğinde, kiracı taşındığında veya ziyaret tamamlandığında yetkinin silinmesi unutulabilir. Süreli erişim ise belirlenen zamanda kendiliğinden kapanır ve insan hatasına bağlı riski düşürür.
Özellikle apartman ortak alanları, yazlık konutlar, kısa dönem kiralamalar ve çok şubeli işletmeler için bu yaklaşım operasyonu kolaylaştırır. Yönetici farklı şehirde olsa bile uygun altyapıya sahip sistemlerde yetki oluşturabilir, değiştirebilir veya anında iptal edebilir. İstanbul’daki bir ofisin erişim yönetiminin İzmir’deki merkez ekip tarafından yürütülmesi gibi senaryolarda merkezi kontrol ciddi zaman kazandırır.
Bununla birlikte her erişimi çok kısa sürelerle sınırlamak da pratik olmayabilir. Sürekli gelen personelin her gün yeni davet alması hem yöneticinin iş yükünü hem de kullanıcı hatası olasılığını artırır. En doğru yapı, erişim süresini kullanıcının gerçek ihtiyacına göre belirlemektir.
Yetki iptali ve kayıp telefon senaryosu
Mobil anahtarın en güçlü taraflarından biri, fiziksel anahtara kıyasla hızla iptal edilebilmesidir. Bir kullanıcının erişim ihtiyacı sona erdiğinde uygulama üzerinden yetki derhal kaldırılmalıdır. Personel ayrılığı, taşınma veya yüklenici değişimi gibi süreçlerde bu işlem standart çıkış prosedürünün parçası olmalıdır.
Telefon kaybolduğunda ilk yapılacak işlem, ilgili kullanıcının mobil erişimini yönetici hesabından pasife almaktır. Kullanıcı yeni cihazına geçene kadar alternatif kimlik doğrulama yöntemi – parmak izi, şifre, kart veya mekanik acil anahtar gibi – sistemin yapısına göre kullanılabilir. Telefon ekran kilidinin etkin olması, uygulama hesabında güçlü parola kullanılması ve cihazın uzaktan silme özelliğinin açık tutulması ek koruma sağlar.
Yöneticiler için de aynı disiplin gereklidir. Tek bir yönetici hesabına bağımlı kalmak, hesap erişimi kaybedildiğinde operasyonu aksatabilir. Yetkili yönetici sayısı ihtiyaca göre sınırlı tutulmalı, ancak kurumsal projelerde yedek yönetim prosedürü oluşturulmalıdır.
Giriş kayıtlarıyla erişimi denetlenebilir hale getirin
Mobil erişim sadece kapıyı açma yöntemi değil, aynı zamanda denetlenebilir bir geçiş yönetimi aracıdır. Uyumlu sistemlerde hangi kullanıcının hangi kapıda, hangi tarihte işlem yaptığı kayıt altına alınabilir. Bu kayıtlar; ofis açılış-kapanış süreçlerini incelemek, teknik ekip girişlerini doğrulamak veya olağan dışı bir erişimi araştırmak için değer taşır.
Kayıtların faydalı olabilmesi için kullanıcı hesapları kişiye özel olmalıdır. Ortak kullanılan tek bir telefon veya herkesle paylaşılan aynı şifre, kayıtların anlamını zayıflatır. Kullanıcı adı yerine görev tanımıyla oluşturulmuş genel hesaplar da benzer bir sorun yaratır. Her kullanıcıya ayrı yetki vermek, hem sorumluluk zincirini hem de gerektiğinde yetki iptalini netleştirir.
Ticari yapılarda kayıt saklama yaklaşımı, kurumun güvenlik politikası ve kişisel verilerin korunmasına ilişkin yükümlülükleriyle uyumlu olmalıdır. Gereğinden fazla kullanıcı verisi toplamak yerine, erişim güvenliği için gerekli kayıtlar amaçla sınırlı şekilde yönetilmelidir.
Akıllı kilit seçerken mobil yönetim özelliklerini karşılaştırın
Mobil erişim özelliği bulunan bir kilit seçerken yalnızca uygulamanın kapı açıp açmadığına bakmak yeterli değildir. Yetki süreleri, kullanıcı sayısı, erişim kayıtları, uzaktan bağlantı seçeneği, bağlantı kesildiğinde çalışma biçimi ve alternatif giriş yöntemleri birlikte değerlendirilmelidir.
Örneğin internet kesintisinde kapının nasıl çalışacağı kritik bir ayrıntıdır. Kaliteli bir sistem, temel yerel erişimi tamamen internet bağlantısına bağımlı bırakmaz; ancak uzaktan yönetim ve anlık bildirim gibi işlevler bağlantı durumundan etkilenebilir. Pil seviyesi uyarıları, acil enerji besleme seçeneği ve mekanik yedek giriş çözümü de ürün değerlendirmesinde yer almalıdır.
ALOCK’un akıllı kilit ve elektronik kapı kolu çözümleri, konutlardan otel ve ofis projelerine kadar farklı kullanım senaryolarında erişim yetkilerinin planlı biçimde yönetilmesine odaklanır. Proje ölçeği büyüdükçe ürün seçiminin kapı tipi, kullanıcı yoğunluğu, merkezi yönetim ihtiyacı ve servis gereksinimiyle birlikte yapılması gerekir.
Kapınız için doğru dijital erişim modeli, en fazla özelliğe sahip olan değil; kullanıcıların ihtiyaç duyduğu yetkiyi en az riskle, en kolay şekilde yöneten modeldir. Bu nedenle kuruluma geçmeden önce erişim senaryolarınızı yazılı hale getirmek, hem doğru sistemi seçmenizi hem de ilk günden itibaren kontrollü bir giriş düzeni kurmanızı sağlar.